
देहरादून: उत्तराखंड में अवैध टेलीकॉम नेटवर्क के खिलाफ स्पेशल टास्क फोर्स (STF) ने बड़ी कार्रवाई की है। उधम सिंह नगर जिले के काशीपुर में एनएस एंटरप्राइजेज के नाम से संचालित एक संदिग्ध टेलीकॉम सेटअप का भंडाफोड़ किया गया है। शुरुआती जांच में इस सेटअप के जरिए इंटरनेशनल लॉन्ग डिस्टेंस (ILD) गेटवे बाईपास किए जाने और ऑटोमेटेड यानी रोबो कॉलिंग की गतिविधियों से जुड़े महत्वपूर्ण तकनीकी साक्ष्य मिले हैं। जांच में सामने आया कि महज 21 दिनों के भीतर इस सेटअप से 45,453 आउटगोइंग कॉल की गईं। इतनी बड़ी संख्या में कॉल किए जाने का मामला सामने आने के बाद जांच एजेंसियां सक्रिय हो गई हैं। इस मामले में STF ने मुरादाबाद निवासी नईमुद्दीन को गिरफ्तार किया है। पुलिस अब यह पता लगाने में जुटी है कि इस नेटवर्क का संचालन किन उद्देश्यों से किया जा रहा था और इसमें अन्य लोगों की क्या भूमिका थी।
काशीपुर में STF की छापेमारी, दूरसंचार विभाग के साथ मिलकर हुई कार्रवाई
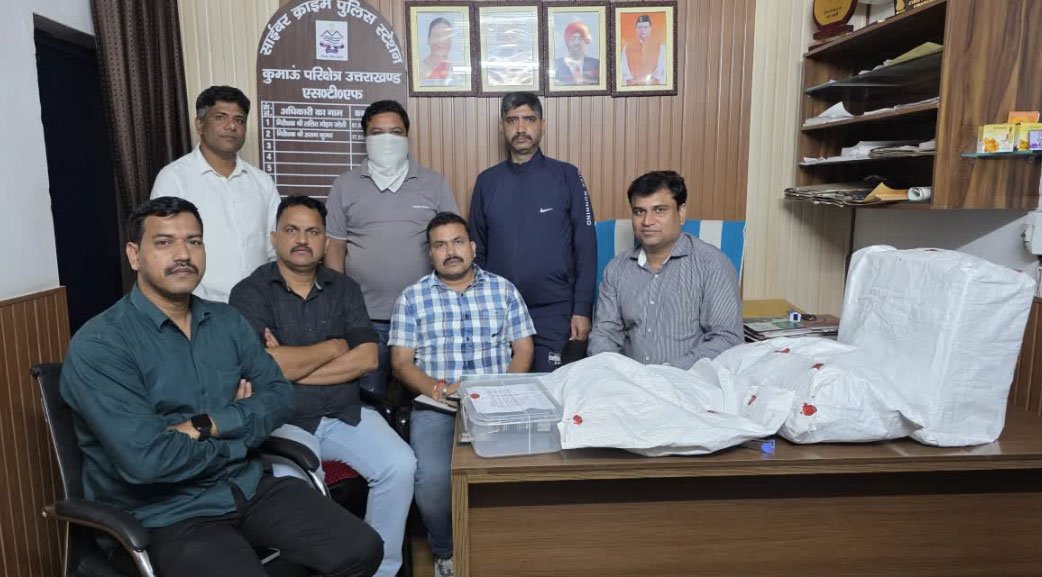
उत्तराखंड में साइबर अपराध और अवैध संचार नेटवर्क पर लगाम लगाने के लिए STF की साइबर क्राइम टीम लगातार कार्रवाई कर रही है। इसी क्रम में साइबर क्राइम पुलिस स्टेशन कुमाऊं परिक्षेत्र, रुद्रपुर की टीम को काशीपुर में संदिग्ध टेलीकॉम गतिविधियों से जुड़े तकनीकी इनपुट मिले। इसके बाद दूरसंचार विभाग (DoT) की टीम के साथ संयुक्त कार्रवाई की गई।
जांच टीम काशीपुर स्थित एनएस एंटरप्राइजेज के कार्यालय पहुंची और वहां मौजूद कंप्यूटर सिस्टम, इंटरनेट कनेक्शन, एसआईपी उपकरणों तथा अन्य नेटवर्किंग डिवाइस की बारीकी से जांच की। निरीक्षण के दौरान कई इलेक्ट्रॉनिक उपकरण और डिजिटल साक्ष्य मिले, जिनसे संदिग्ध कॉलिंग नेटवर्क के संचालन को लेकर महत्वपूर्ण जानकारी सामने आई।
प्रारंभिक तकनीकी जांच में पता चला कि संबंधित सेटअप में इंटरनेट आधारित कॉलिंग तकनीक का इस्तेमाल किया जा रहा था। इसके जरिए बड़ी संख्या में आउटगोइंग कॉल किए जाने के साक्ष्य मिले। अब जांच एजेंसियां कॉलिंग गतिविधियों, नेटवर्क के तकनीकी ढांचे और इससे जुड़े संपर्कों का विश्लेषण कर रही हैं, ताकि पूरे मामले की वास्तविकता सामने आ सके।
21 दिन में 45,453 आउटगोइंग कॉल, जांच एजेंसियां भी हैरान
इस मामले में सबसे महत्वपूर्ण तथ्य यह है कि संदिग्ध टेलीकॉम सेटअप से केवल 21 दिनों के भीतर 45,453 आउटगोइंग कॉल की गईं। इतनी कम अवधि में इतनी बड़ी संख्या में कॉल किए जाने के कारण जांच एजेंसियों का ध्यान इस नेटवर्क की कार्यप्रणाली पर केंद्रित हो गया है।
जांच के दौरान यह पता लगाने की कोशिश की जा रही है कि ये कॉल किस प्रकार की थीं, उनका इस्तेमाल किन उद्देश्यों के लिए किया गया और क्या इनका संबंध किसी अन्य संदिग्ध गतिविधि से भी था। इसके लिए कंप्यूटर सिस्टम में मौजूद लॉग्स, नेटवर्किंग उपकरणों और अन्य डिजिटल डेटा की जांच की जा रही है।
हालांकि, केवल बड़ी संख्या में कॉल किए जाने से अपने आप किसी साइबर अपराध की पुष्टि नहीं होती। इस मामले में अवैध टेलीकॉम गतिविधियों की आशंका तकनीकी साक्ष्यों और संबंधित विभाग से मिले इनपुट के आधार पर जांच के दायरे में है। जांच पूरी होने के बाद ही कॉलिंग नेटवर्क के वास्तविक उद्देश्य और संभावित नुकसान के बारे में स्पष्ट जानकारी सामने आ सकेगी।
क्या होता है ILD गेटवे बाईपास? क्यों गंभीर है यह मामला?
इस पूरे मामले में इंटरनेशनल लॉन्ग डिस्टेंस यानी ILD गेटवे बाईपास का उल्लेख सामने आया है। इसे आसान भाषा में समझें तो विदेश से भारत या भारत से विदेश की जाने वाली अंतरराष्ट्रीय फोन कॉल सामान्य रूप से निर्धारित दूरसंचार व्यवस्था और अधिकृत नेटवर्क के माध्यम से संचालित होती हैं। ILD गेटवे अंतरराष्ट्रीय कॉल को संबंधित दूरसंचार नेटवर्क तक पहुंचाने में महत्वपूर्ण भूमिका निभाता है।
यदि कोई व्यक्ति या नेटवर्क निर्धारित दूरसंचार व्यवस्था को अवैध तरीके से बाईपास करके कॉल को आगे बढ़ाता है, तो इससे कॉल के वास्तविक स्रोत और मार्ग की पहचान में परेशानी हो सकती है। ऐसी गतिविधियां दूरसंचार नियमों के उल्लंघन के साथ-साथ सुरक्षा और साइबर अपराध की जांच के लिहाज से भी गंभीर हो सकती हैं।
काशीपुर के इस मामले में दूरसंचार विभाग से मिले इनपुट के आधार पर एसआईपी कनेक्शन के जरिए ILD गेटवे बाईपास किए जाने की आशंका सामने आई है। जांच एजेंसियां यह पता लगाने का प्रयास कर रही हैं कि संदिग्ध नेटवर्क में कॉल किस तकनीकी प्रक्रिया से संचालित की जा रही थीं और क्या निर्धारित दूरसंचार व्यवस्था को दरकिनार किया गया था।
रोबो कॉलिंग के भी मिले संकेत, सॉफ्टवेयर के जरिए होती हैं स्वचालित कॉल
STF की जांच में ऑटोमेटेड कॉलिंग यानी रोबो कॉलिंग से संबंधित गतिविधियों की आशंका भी सामने आई है। रोबो कॉलिंग ऐसी तकनीक है, जिसमें सॉफ्टवेयर या किसी स्वचालित सिस्टम की मदद से बड़ी संख्या में फोन कॉल की जा सकती हैं। इसका इस्तेमाल कई वैध उद्देश्यों के लिए भी किया जाता है, लेकिन यदि इसका उपयोग धोखाधड़ी, लोगों को गुमराह करने या अन्य अवैध गतिविधियों के लिए किया जाए, तो यह गंभीर मामला बन सकता है।
इस मामले में जांच एजेंसियां यह पता लगाने में जुटी हैं कि संदिग्ध टेलीकॉम सेटअप का इस्तेमाल किस तरह की कॉलिंग के लिए किया जा रहा था। अभी यह स्पष्ट होना बाकी है कि इन कॉल का उद्देश्य क्या था और क्या उनका किसी अन्य संभावित साइबर अपराध से कोई संबंध था।
पुलिस डिजिटल साक्ष्यों का विश्लेषण कर रही है। इसके आधार पर कॉलिंग सिस्टम की कार्यप्रणाली, इस्तेमाल किए गए सॉफ्टवेयर और नेटवर्क के संचालन से जुड़ी जानकारियां जुटाई जा रही हैं।
कंप्यूटर में Linux वर्चुअल मशीन और FreePBX के मिले साक्ष्य
कार्यालय में की गई तकनीकी जांच के दौरान कंप्यूटर सिस्टम में Linux आधारित वर्चुअल मशीन और FreePBX से संबंधित साक्ष्य मिले। इसके अलावा रिमोट एक्सेस सॉफ्टवेयर, SSH क्लाइंट और व्हाट्सएप वेब से संबंधित डिजिटल डेटा भी जांच के दायरे में आया है।
Linux एक ऑपरेटिंग सिस्टम है, जिसका इस्तेमाल कंप्यूटर और सर्वर सहित कई तकनीकी प्रणालियों में किया जाता है। वहीं, FreePBX एक ऐसा सॉफ्टवेयर प्लेटफॉर्म है, जिसका उपयोग IP आधारित टेलीफोन सिस्टम को प्रबंधित करने के लिए किया जा सकता है। SIP तकनीक के माध्यम से इंटरनेट नेटवर्क पर वॉयस कॉल संचालित की जा सकती हैं।
जांच एजेंसियों को व्हाट्सएप चैट में SIP ट्रंक, SIP केबल और इंटरनेट कनेक्शन को लेकर बातचीत से जुड़े साक्ष्य भी मिले हैं। इन जानकारियों को अन्य तकनीकी साक्ष्यों के साथ जोड़कर जांच की जा रही है। हालांकि, इन सॉफ्टवेयर या तकनीकों का इस्तेमाल अपने आप में गैरकानूनी नहीं है। इस मामले में उनकी भूमिका और उपयोग की परिस्थितियों की जांच की जा रही है।
STF के अनुसार, जांच टीम ने संबंधित चैट, सिस्टम लॉग्स, वर्चुअल मशीन का तकनीकी डेटा और कंप्यूटर सिस्टम का RAM Dump सुरक्षित किया है। इन डिजिटल साक्ष्यों का तकनीकी विश्लेषण किया जा रहा है, जिससे नेटवर्क के संचालन और इसमें शामिल अन्य संभावित लोगों के बारे में जानकारी जुटाई जा सके।
कंप्यूटर से लेकर राउटर तक कई उपकरण बरामद
कार्रवाई के दौरान जांच टीम ने कार्यालय से कई इलेक्ट्रॉनिक और नेटवर्किंग उपकरण बरामद किए। इनमें एक कंप्यूटर, तीन जियो राउटर, एक एयरटेल राउटर, एक SETU VTEP उपकरण, पेन ड्राइव, मोबाइल फोन और अन्य नेटवर्किंग डिवाइस शामिल हैं।
जांच एजेंसियां इन उपकरणों की मदद से यह समझने का प्रयास कर रही हैं कि इंटरनेट कनेक्शन और एसआईपी तकनीक के जरिए कॉलिंग नेटवर्क किस प्रकार संचालित किया जा रहा था। कंप्यूटर सिस्टम और वर्चुअल मशीन से जुड़े डिजिटल साक्ष्य भी सुरक्षित किए गए हैं।
डिजिटल जांच में सिस्टम लॉग्स और अन्य तकनीकी डेटा महत्वपूर्ण भूमिका निभाते हैं। इनके माध्यम से नेटवर्क की गतिविधियों, इस्तेमाल किए गए सॉफ्टवेयर और संबंधित संचार व्यवस्था के बारे में जानकारी मिल सकती है। पुलिस बरामद उपकरणों और डिजिटल साक्ष्यों का विश्लेषण कर रही है, ताकि मामले में सामने आए तथ्यों की पुष्टि की जा सके।
एनएस एंटरप्राइजेज के नाम से लिया गया था कार्यालय
STF की प्रारंभिक जांच के अनुसार, आरोपी ने एनएस एंटरप्राइजेज के नाम से फर्म स्थापित की थी और काशीपुर में कार्यालय किराए पर लिया था। इस कार्यालय में इंटरनेट कनेक्शन, एसआईपी कनेक्शन, कंप्यूटर और विभिन्न नेटवर्किंग उपकरणों के जरिए टेलीकॉम सेटअप संचालित किया जा रहा था।
जांच एजेंसियां अब यह पता लगाने में जुटी हैं कि फर्म के नाम पर स्थापित इस व्यवस्था का वास्तविक संचालन किस प्रकार किया जा रहा था। इसके साथ ही यह भी जांच की जा रही है कि नेटवर्क के संचालन में किसी अन्य व्यक्ति या संस्था की भूमिका थी या नहीं।
पुलिस संबंधित डिजिटल रिकॉर्ड और तकनीकी साक्ष्यों के आधार पर संपर्कों तथा संभावित सहयोगियों की जानकारी जुटा रही है। मामले में अन्य लोगों की संलिप्तता की पुष्टि जांच के बाद ही हो सकेगी।
मुरादाबाद निवासी नईमुद्दीन गिरफ्तार, कई धाराओं में मुकदमा दर्ज
इस मामले में STF ने मुरादाबाद निवासी नईमुद्दीन को गिरफ्तार किया है। उसके खिलाफ साइबर क्राइम पुलिस स्टेशन कुमाऊं परिक्षेत्र, रुद्रपुर में मुकदमा दर्ज किया गया है।
पुलिस के मुताबिक, मामले में भारतीय न्याय संहिता (BNS), 2023 की धारा 318(4) और 61(2), सूचना प्रौद्योगिकी अधिनियम की धारा 66C और 66D तथा दूरसंचार अधिनियम, 2023 की धारा 42(1) और 42(3) के तहत कार्रवाई की गई है।
अब जांच एजेंसियां आरोपी से संबंधित तथ्यों, बरामद उपकरणों और डिजिटल साक्ष्यों का मिलान कर रही हैं। पुलिस का प्रयास है कि नेटवर्क की पूरी कार्यप्रणाली का पता लगाया जाए और यदि अन्य लोगों की भूमिका सामने आती है, तो उनके खिलाफ भी नियमानुसार कार्रवाई की जा सके।
STF की साइबर अपराध नेटवर्क पर लगातार नजर
STF के अनुसार, पिछले एक महीने के भीतर सिम बॉक्स और अवैध टेलीकॉम सेटअप से संबंधित तीन मुकदमे दर्ज किए गए हैं और चार आरोपियों को जेल भेजा गया है। इससे स्पष्ट है कि जांच एजेंसियां अवैध संचार नेटवर्क के मामलों को गंभीरता से लेते हुए कार्रवाई कर रही हैं।
STF के आईजी नीलेश भरणे के मुताबिक, मामले में अन्य संभावित सहयोगियों की भूमिका की जांच जारी है। डिजिटल साक्ष्यों के विश्लेषण के आधार पर आगे की वैधानिक कार्रवाई की जाएगी। अवैध संचार नेटवर्क और साइबर अपराध में इस्तेमाल होने वाले तकनीकी संसाधनों पर निगरानी आगे भी जारी रहेगी।
फिलहाल, काशीपुर में सामने आए इस मामले की जांच जारी है। 21 दिनों में 45,453 आउटगोइंग कॉल, एसआईपी कनेक्शन, ILD गेटवे बाईपास की आशंका और रोबो कॉलिंग से जुड़े तकनीकी साक्ष्य इस जांच के प्रमुख बिंदु हैं। अब सबकी नजर इस बात पर है कि डिजिटल साक्ष्यों के विश्लेषण से नेटवर्क के वास्तविक उद्देश्य और संभावित सहयोगियों के बारे में क्या जानकारी सामने आती है।