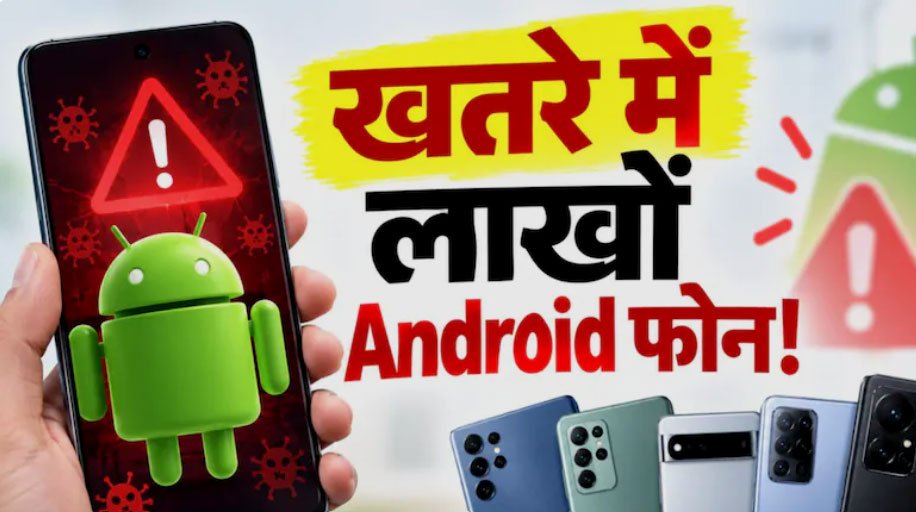

नई दिल्ली: अगर आप Android स्मार्टफोन इस्तेमाल करते हैं, तो यह खबर आपके लिए बेहद जरूरी है। भारत सरकार की साइबर सुरक्षा एजेंसी CERT-In (Indian Computer Emergency Response Team) ने Android स्मार्टफोन यूजर्स के लिए हाई-रिस्क सुरक्षा चेतावनी जारी की है। एजेंसी के मुताबिक Android ऑपरेटिंग सिस्टम के कई वर्जन में गंभीर सुरक्षा खामियां सामने आई हैं, जिनका फायदा उठाकर साइबर हमलावर यूजर्स के फोन और निजी जानकारी को निशाना बना सकते हैं।
CERT-In की चेतावनी के मुताबिक Android 14, Android 15, Android 16, Android 16 QPR2 और Android 17 से जुड़े कई हिस्सों में सुरक्षा कमजोरियां पाई गई हैं। ऐसे में अगर आपका स्मार्टफोन इन वर्जन पर चल रहा है, तो फोन के सॉफ्टवेयर और सिक्योरिटी अपडेट को नजरअंदाज करना भारी पड़ सकता है। हालांकि राहत की बात यह है कि इन सुरक्षा खामियों को दूर करने के लिए संबंधित सुरक्षा पैच उपलब्ध कराए जा चुके हैं। इसलिए यूजर्स को बिना देरी किए अपने फोन में उपलब्ध लेटेस्ट अपडेट की जांच करनी चाहिए।
Android यूजर्स के लिए क्यों गंभीर है यह चेतावनी?
स्मार्टफोन आज सिर्फ कॉल और मैसेज करने का साधन नहीं रह गया है। लोगों के फोन में बैंकिंग ऐप्स, UPI, ईमेल, निजी तस्वीरें, दस्तावेज, कॉन्टैक्ट, सोशल मीडिया अकाउंट और कई दूसरी संवेदनशील जानकारियां मौजूद रहती हैं। ऐसे में फोन के ऑपरेटिंग सिस्टम में गंभीर सुरक्षा खामी साइबर अपराधियों के लिए बड़ा मौका बन सकती है।
CERT-In के अनुसार Android के अलग-अलग हिस्सों में मौजूद कमजोरियों का फायदा उठाकर हमलावर कई तरह की दुर्भावनापूर्ण गतिविधियां कर सकते हैं। कुछ परिस्थितियों में हमलावर डिवाइस पर मनमाना कोड चलाने, सिस्टम में अधिक अधिकार यानी प्रिविलेज हासिल करने और संवेदनशील जानकारी तक पहुंच बनाने की कोशिश कर सकते हैं।
इसका मतलब यह है कि यदि किसी सुरक्षा खामी का सफलतापूर्वक फायदा उठाया जाता है, तो यूजर की निजी जानकारी खतरे में पड़ सकती है। गंभीर स्थिति में डिवाइस के सामान्य कामकाज पर भी असर पड़ सकता है।
इन Android वर्जन पर खास ध्यान दें
सरकार की साइबर सुरक्षा चेतावनी में Android के कई वर्जन शामिल हैं। इनमें प्रमुख रूप से:
- Android 14
- Android 15
- Android 16
- Android 16 QPR2
- Android 17
शामिल हैं।
हालांकि केवल Android वर्जन देखना ही पर्याप्त नहीं है। अलग-अलग स्मार्टफोन कंपनियां अपने डिवाइस के लिए अलग समय पर सिक्योरिटी पैच जारी करती हैं। इसलिए यूजर्स को यह भी देखना चाहिए कि उनके फोन में कंपनी की ओर से जारी सबसे नया उपलब्ध सुरक्षा अपडेट इंस्टॉल है या नहीं।
Android के किन हिस्सों में मिली खामियां?
CERT-In की चेतावनी के मुताबिक सुरक्षा कमजोरियां Android के कई महत्वपूर्ण हिस्सों में पाई गई हैं। इनमें Android Runtime, DocumentsUI, MediaTek Framework, Media Codecs, MediaProvider, Telephony, UWB और Wi-Fi जैसे कंपोनेंट शामिल हैं।
इनमें से कुछ कमजोरियां ऐसी हो सकती हैं, जिनका इस्तेमाल करके हमलावर फोन की सुरक्षा व्यवस्था को प्रभावित करने का प्रयास कर सकते हैं। कुछ मामलों में हमलावर डिवाइस पर अपनी इच्छा के अनुसार कोड चलाने या सिस्टम के सामान्य सुरक्षा अधिकारों से आगे बढ़ने की कोशिश कर सकते हैं।
यही वजह है कि साइबर सुरक्षा विशेषज्ञ लगातार यूजर्स को फोन का सॉफ्टवेयर अपडेट रखने की सलाह देते हैं।
सबसे जरूरी काम—अभी चेक करें Software Update
अगर आप Android स्मार्टफोन इस्तेमाल करते हैं तो सबसे पहले अपने फोन की सेटिंग्स खोलें और देखें कि कोई नया सिस्टम या सिक्योरिटी अपडेट उपलब्ध है या नहीं।
अधिकतर Android स्मार्टफोन में यह विकल्प कुछ इस तरह मिल सकता है:
Settings → System → Software Update
या कुछ डिवाइस में:
Settings → Security & Privacy → System Updates
हालांकि मोबाइल कंपनी और Android के वर्जन के अनुसार विकल्पों का नाम और स्थान अलग हो सकता है। इसलिए अगर आपके फोन में ऊपर दिए गए विकल्प नहीं मिलते हैं, तो Settings में “Software Update”, “System Update” या “Security Update” सर्च किया जा सकता है।
अगर अपडेट उपलब्ध है, तो उसे डाउनलोड करके इंस्टॉल करें। अपडेट के दौरान फोन को पर्याप्त बैटरी और इंटरनेट कनेक्शन उपलब्ध रखना बेहतर होता है।
Unknown Sources से ऐप डाउनलोड करना पड़ सकता है भारी
सिर्फ फोन को अपडेट करना ही पर्याप्त नहीं है। यूजर्स को ऐप डाउनलोड करते समय भी सावधानी बरतनी चाहिए। किसी अनजान वेबसाइट, संदिग्ध लिंक या दूसरे अविश्वसनीय स्रोत से APK या ऐप डाउनलोड करने से बचें।
कई बार साइबर अपराधी उपयोगी या लोकप्रिय ऐप के नाम पर नकली ऐप तैयार करते हैं। यूजर जैसे ही उसे फोन में इंस्टॉल करता है, वह ऐप अनावश्यक परमिशन मांग सकता है या डिवाइस में मौजूद संवेदनशील जानकारी तक पहुंच बनाने की कोशिश कर सकता है।
इसलिए कोशिश करें कि ऐप केवल विश्वसनीय और आधिकारिक स्रोत से ही डाउनलोड किए जाएं।
WhatsApp, SMS और Email के संदिग्ध लिंक से रहें सावधान
साइबर हमले का एक बड़ा माध्यम संदिग्ध लिंक भी हो सकते हैं। यूजर्स को SMS, ईमेल, सोशल मीडिया या मैसेजिंग ऐप के जरिए मिलने वाले अनजान लिंक पर क्लिक करने से पहले अच्छी तरह जांच करनी चाहिए।
अगर कोई मैसेज आपको डराकर तुरंत कार्रवाई करने के लिए कहता है, जैसे अकाउंट बंद होने, बैंकिंग समस्या, KYC अपडेट या किसी इनाम का लालच देता है, तो विशेष सावधानी बरतें।
अनजान लिंक, फाइल या ऐप को खोलने से पहले उसकी विश्वसनीयता जांचना बेहद जरूरी है।
फोन अपडेट रखना क्यों है जरूरी?
सॉफ्टवेयर अपडेट केवल नए फीचर देने के लिए नहीं होते। इनमें अक्सर महत्वपूर्ण सिक्योरिटी पैच भी शामिल होते हैं, जो ऑपरेटिंग सिस्टम में मौजूद कमजोरियों को ठीक करते हैं।
यही कारण है कि फोन में अपडेट उपलब्ध होने के बाद उसे लंबे समय तक टालना सही नहीं है। खासकर तब, जब किसी सरकारी साइबर सुरक्षा एजेंसी की ओर से हाई-रिस्क सुरक्षा चेतावनी जारी की गई हो।
यूजर्स के लिए आसान सुरक्षा चेकलिस्ट
अपने Android फोन को सुरक्षित रखने के लिए इन बातों का ध्यान रखें:
✔ फोन में लेटेस्ट Software और Security Update इंस्टॉल रखें।
✔ Unknown Sources से ऐप डाउनलोड न करें।
✔ संदिग्ध SMS, ईमेल और सोशल मीडिया लिंक पर क्लिक न करें।
✔ अनजान APK फाइल इंस्टॉल करने से बचें।
✔ ऐप्स को दी गई Permissions समय-समय पर जांचें।
✔ जरूरी डेटा का नियमित Backup रखें।
✔ बैंकिंग और UPI से जुड़े अलर्ट को नजरअंदाज न करें।
कुल मिलाकर, CERT-In की यह चेतावनी Android स्मार्टफोन यूजर्स के लिए समय रहते सावधान होने का संकेत है। हालांकि सुरक्षा खामियों को दूर करने के लिए पैच उपलब्ध हैं, लेकिन उनका फायदा तभी मिलेगा जब यूजर अपने डिवाइस को अपडेट रखे। इसलिए अगर आपके पास Android 14, 15, 16, 16 QPR2 या 17 वाला स्मार्टफोन है, तो आज ही Settings में जाकर Software और Security Update चेक करें। कुछ मिनट की सावधानी आपके फोन, निजी डेटा और डिजिटल सुरक्षा को बड़े खतरे से बचाने में मदद कर सकती है।